Etiqueta: ciberseguridad

  • Realizan la octava Feria Académica de Redes y Seguridad Informática: ITLA Security Fest 2024

    Realizan la octava Feria Académica de Redes y Seguridad Informática: ITLA Security Fest 2024

    La actividad tiene como objetivo fomentar el desarrollo de competencias en materia de ciberseguridad.

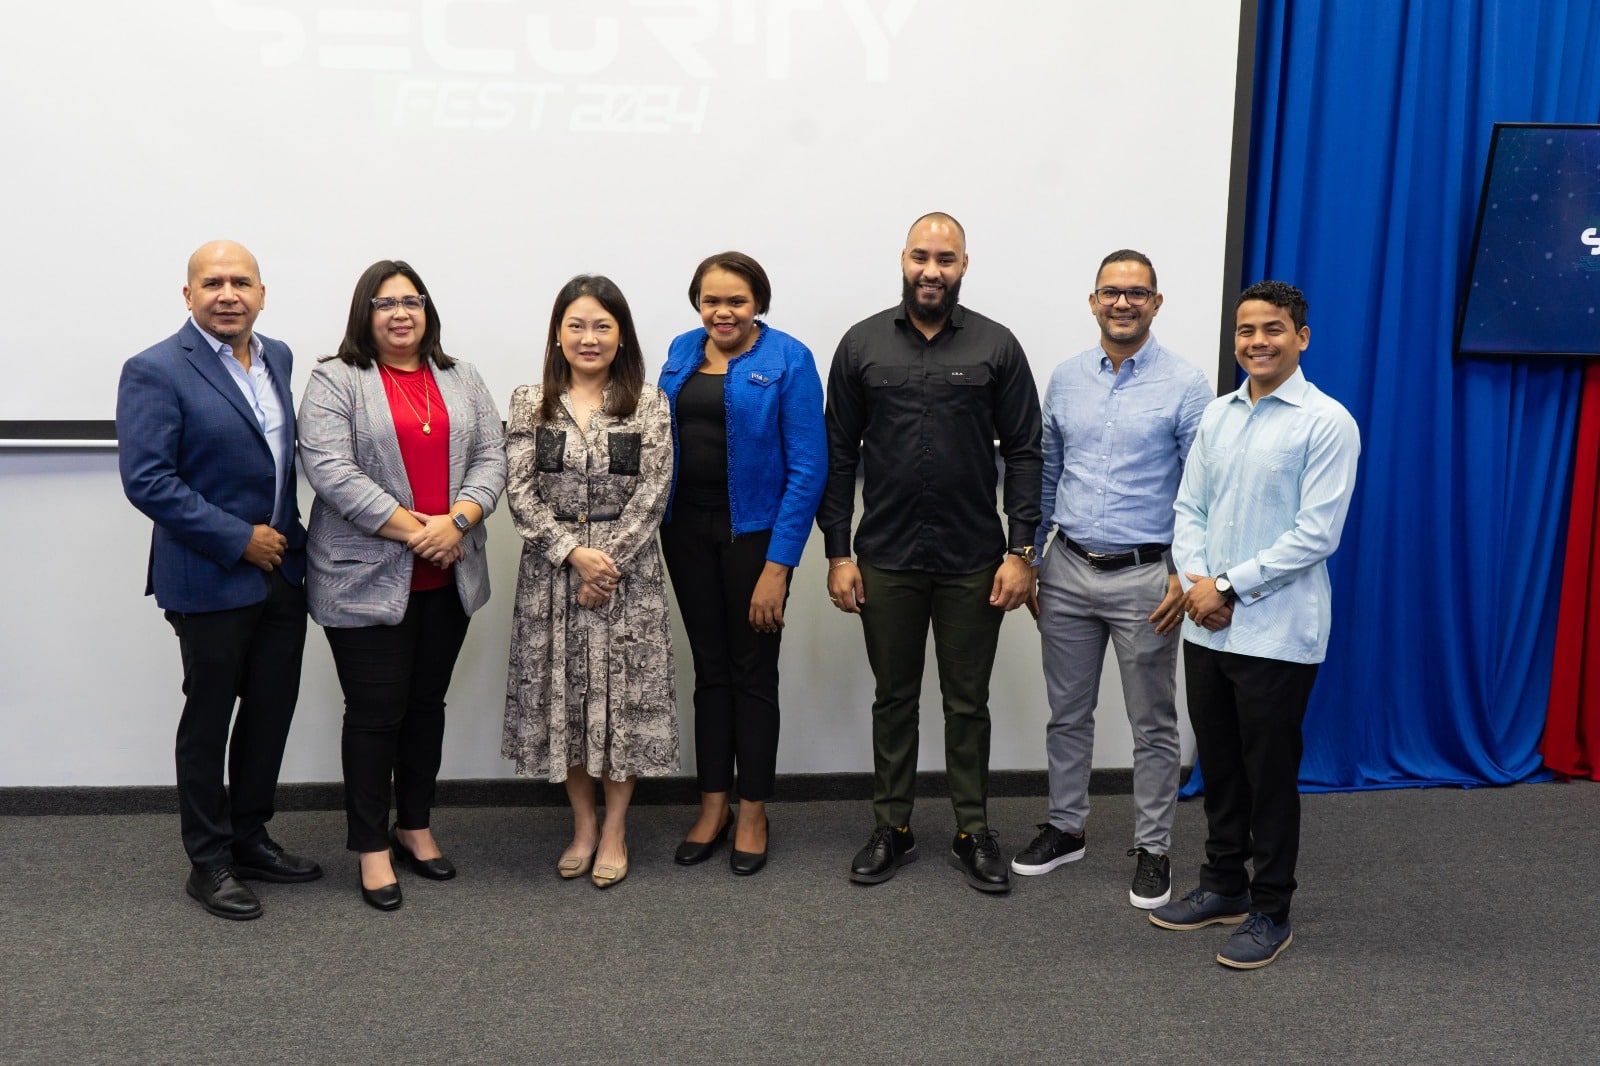
    Santo Domingo: Con gran aceptación y entusiasmo, el Centro de Excelencia de Redes, Seguridad e Informática Forense, del Instituto Tecnológico de las Américas (ITLA), realizó la octava edición del Security Fest 2024.

    La jornada inaugural estuvo marcada por la conferencia magistral “El Futuro de la Ciberseguridad en la Nube en el marco de la Inteligencia Artificial”, impartida por el Ingeniero Miguel Matos, Arquitecto de Soluciones en Huawei.

    Este evento destaca el desarrollo de habilidades, estrategias e investigaciones en el dinámico campo de la ciberseguridad y se llevó a cabo en la sede central del ITLA, en Boca Chica, siendo totalmente abierto al público y libre de costos, con la intención de expandir la oportunidad de conocer y sumergirse en las herramientas tecnológicas y descubrir cómo pueden ser de utilidad diaria.

    Además, se realizó la ronda final de la competencia Capture The Flag (CTF), un emocionante reto que pone a prueba la destreza de los estudiantes.

    El acto de apertura contó con la asistencia del director ejecutivo del Centro Nacional de Ciberseguridad (CNCS), Juan Gabriel Gautreaux, y fueron reconocidos varios docentes del Centro de Excelencia en Redes y Seguridad Informática, por su compromiso y dedicación, que cada año hacen posible este gran evento.

    El Security Fest 2024 contó con un programa de charlas en formato presencial y virtual, además de workshops y competencias, durante los tres días, en horario de 10:00 a.m. hasta las 07:00 p.m. En la edición 2024, la innovación se hará sentir con la iniciativa de competencias «Capture The Flag», conocida como CTC. Las competencias fueron realizadas de manera simultánea para las carreras del centro.

    Sobre las competencias de juegos de ciberseguridad

    Las competencias finales de Redes, CTF de Ciberseguridad y de CTF Forense, serán transmitidas de manera simultánea para el disfrute de todos los públicos interesados.

    De ahí se pasará a la premiación de las disciplinas mencionadas y como actividad de cierre se realizará el panel «Solución de retos de las diferentes competencias», a cargo de Canó Academy, Pentraze, TechnologyINT e ITGenics.

  • Destacan principales componentes de una ciberseguridad sólida

    Destacan principales componentes de una ciberseguridad sólida

    [Dubai, octubre 2022] Uno de los temas principales, no sólo en el Huawei Connect, sino en el mundo moderno en general, es el de la ciberseguridad. Paul Scanlan, director de tecnología de Huawei Technologies, ayudó a desglosar los componentes básicos de una ciberseguridad sólida.

    La ciberseguridad es un tema de actualidad últimamente. Solemos escuchar historias de piratas informáticos, estafas y robos en las noticias, de nuestros amigos y familiares, y en nuestras redes sociales, sobre cómo se han robado millones de criptoactivos, cómo se ha entrado en una base de datos de usuarios, cómo se ha infectado un servidor. Es una de las piedras angulares sobre las que se construye nuestro mundo digital moderno y, sin embargo, la mayoría de la gente no está lo suficientemente informada sobre el tema como debería.

    El camino para mantener nuestros datos seguros, protegidos y privados es más fácil de lo que uno podría pensar, y tiene menos que ver con las especificaciones técnicas o los conocimientos avanzados de programación. Tiene que ver con la comunidad, la confianza y la colaboración.

    «La ciberseguridad no es un problema que pueda arreglarse solo. Hoy en día, la tecnología avanza a un ritmo más rápido de lo que los gobiernos pueden desarrollar competencias básicas y políticas reguladoras. Esta tecnología, a su vez, es accesible para un gran grupo de personas, en cualquier parte del mundo», explicó el Sr. Scanlan.

    Por lo tanto, no es tarea del gobierno, la industria o los proveedores arreglar individualmente los problemas de ciberseguridad. Tienen los recursos financieros para invertir en tecnología, herramientas y formación, pero en última instancia, es una responsabilidad compartida. Se trata de que todas estas entidades trabajen en conjunto para ayudarse mutuamente. Todos deben participar al mismo nivel. De lo contrario, si hay una brecha, esa es la que se atacará. Recuerda, si quieres ir rápido, ve solo. Si quieres llegar lejos, vete junto.

    Esto va de la mano de la filosofía de Huawei, y del segundo componente central de una ciberseguridad eficaz, la transparencia y la apertura. «Aquí, en Huawei, nos hemos ganado la reputación de confiar en nuestros socios y de ser abiertos con ellos», dijo. «Les suministramos algunas de las soluciones y productos de seguridad más sofisticados, como el 5,5G y la fibra óptica, pero también con confianza y colaboración».

    El tercer y último componente principal de una ciberseguridad sólida es la educación. Tener un conocimiento básico sobre sus contraseñas e información en línea es clave para establecer una línea de base. Normalmente, las respuestas a los problemas relacionados con la ciberseguridad son siempre reactivas en lugar de proactivas. La pandemia ha acelerado nuestra educación digital al obligarnos a estar encerrados con nuestros dispositivos digitales. De repente hemos tenido que prestar más atención a la información que ponemos en el mundo digital. Somos más conscientes de las políticas reguladoras, la tecnología y la innovación. Es nuestra responsabilidad impartir estos conocimientos también a los niños, para que sepan cómo navegar por este nuevo mundo digital. Huawei también conoce la importancia de esto, por eso ha establecido programas educativos, como Seeds for the Future, en todo el mundo para fomentar la educación en tecnología, innovación y comunicaciones.

    El camino hacia un ciberespacio seguro para todos será arduo, pero si nos acordamos de trabajar juntos y colaborar, ser sinceros, transparentes y abiertos, y aprender de nuestros errores para mejorar siempre nosotros mismos y nuestros hijos, lo conseguiremos más rápido de lo que podemos imaginar.


    Acerca de Huawei

    Fundada en 1987, Huawei es un proveedor global líder de infraestructura y dispositivos inteligentes de tecnologías de la información y comunicaciones (TIC). Contamos con 195,000 empleados y operamos en más de 170 países y regiones, prestando servicios a más de tres mil millones de personas en todo el mundo.

    Conoce más sobre AF Comunicación Estratégica y sus clientes

  • La ciberseguridad debe ser una prioridad, nadie está exento de riesgos

    La ciberseguridad debe ser una prioridad, nadie está exento de riesgos

    Junio 2022.- Según los resultados de la Encuesta Global de Tendencias Tecnológicas (GTTS) de Equinix 2020-21, después de la pandemia de COVID-19, el 47% de los responsables de la toma de decisiones de Tecnología de la Información (TI) dijo que sus organizaciones habían acelerado sus iniciativas de transformación digital, mientras que el 60% dijo que la pandemia les obligó a revisar y revisar su estrategia de TI.

    Las empresas se han alejado de las redes locales singulares, como demuestran las infraestructuras digitales cada vez más desagregadas que utilizan despliegues multicloud y de borde. Esta evolución no ha hecho más que empezar, y las infraestructuras digitales responden y se adaptan a la introducción de nuevas tecnologías y protocolos de ciberseguridad. Esta creciente digitalización abrirá a las empresas a amenazas de ciberseguridad más complejas, que solo se podrán mitigar mediante nuevas e innovadoras estrategias de seguridad.

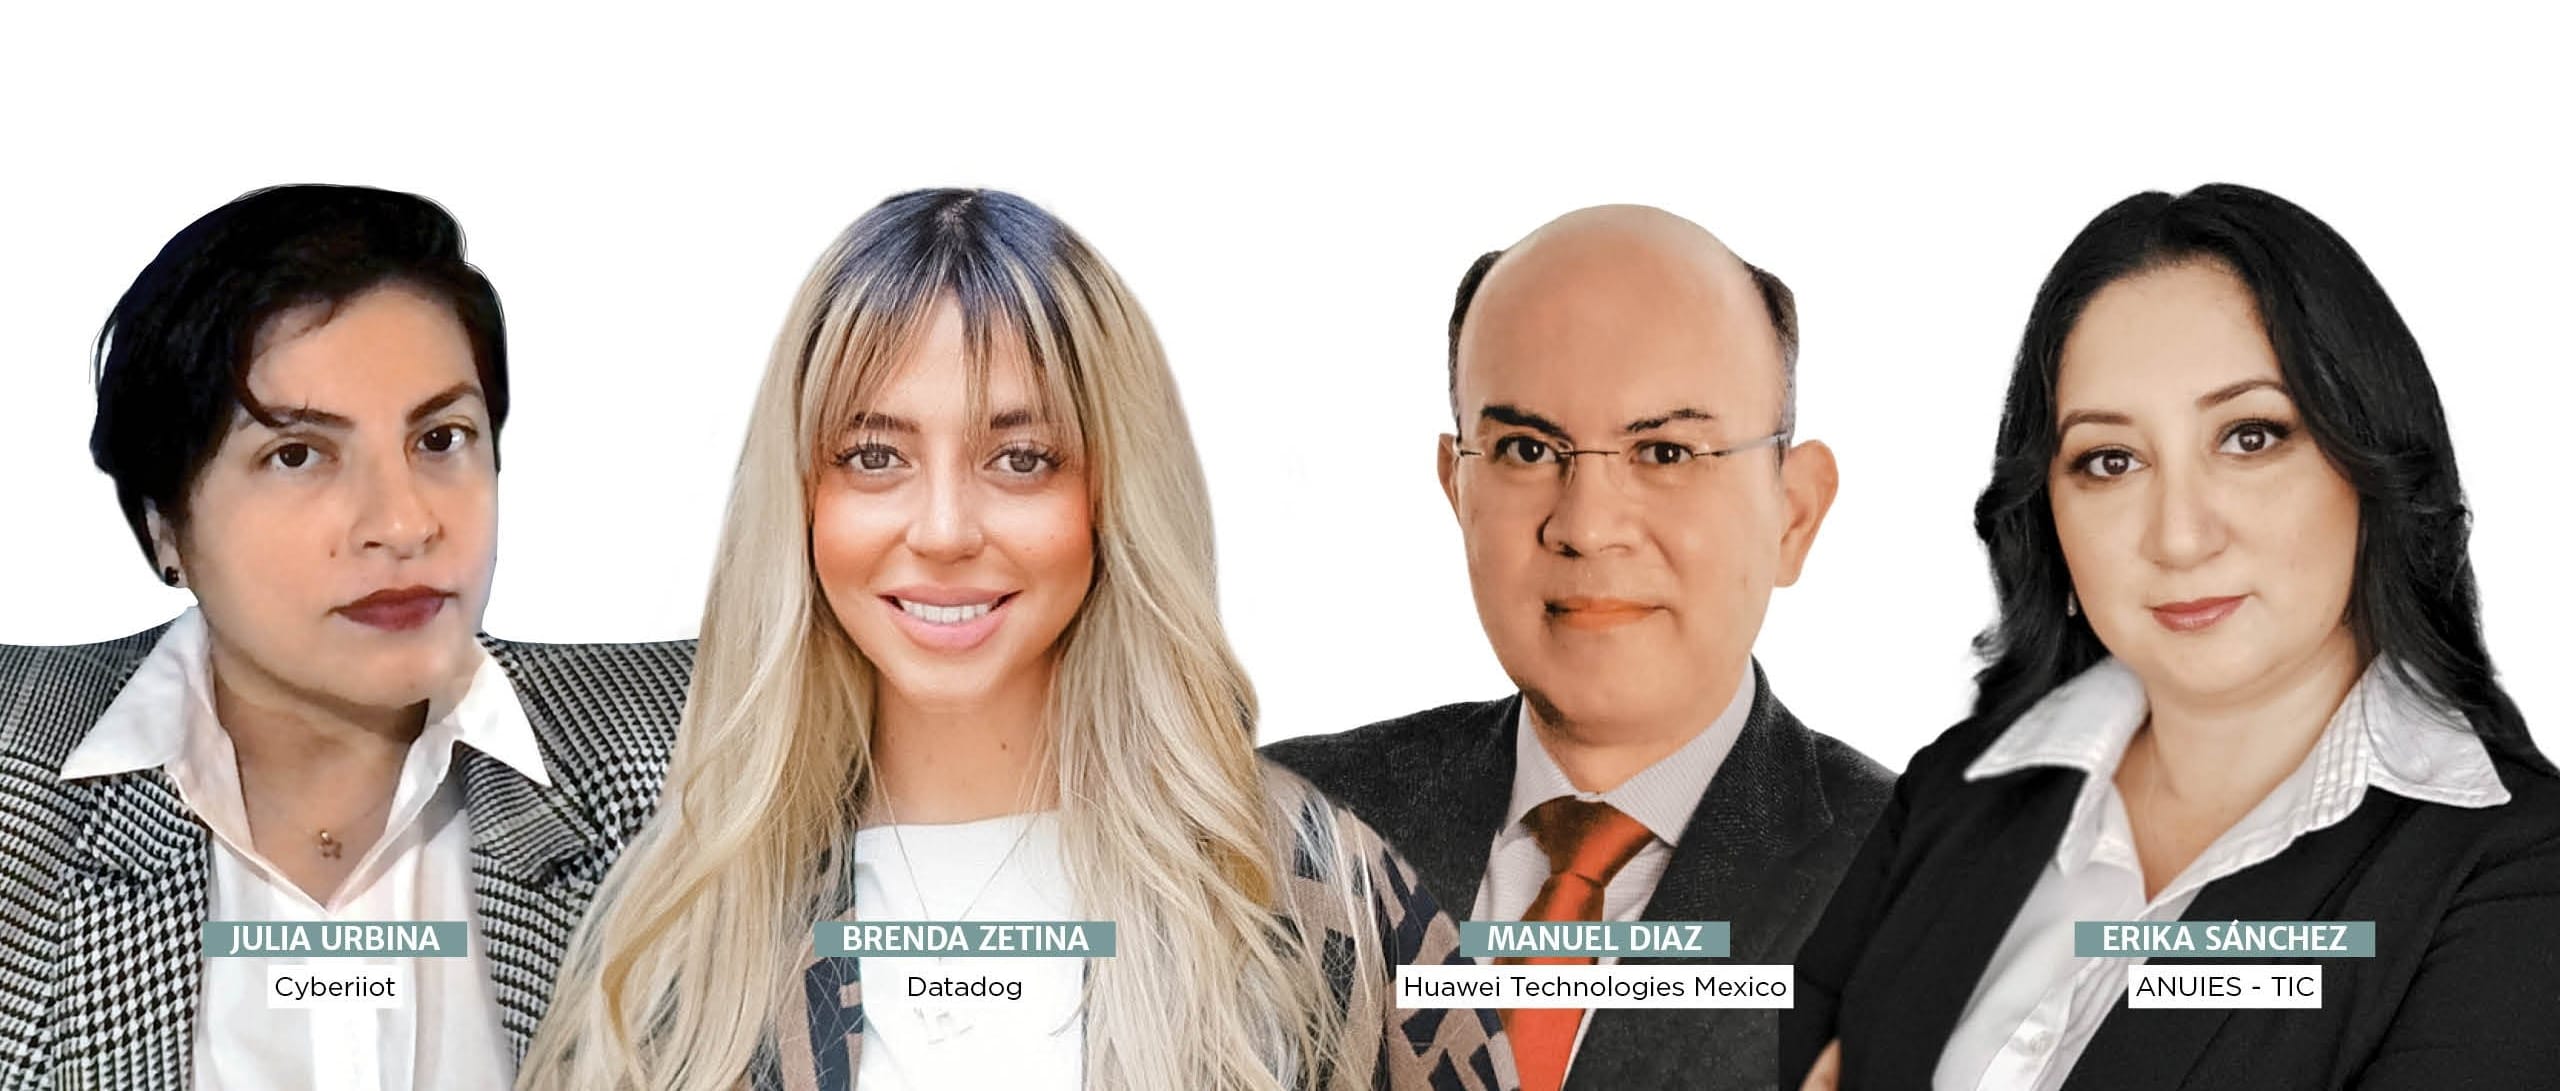
    Hay cinco riesgos principales que pueden surgir al evolucionar la infraestructura digital. «El primero surge cuando las empresas intentan digitalizar lo que no es digitalizable o no debe ser digitalizado. El segundo surge como resultado de un proceso acelerado que se salta las herramientas y los procesos para esta digitalización. La tercera es una integración inadecuada, la cuarta es la adquisición de productos que no necesariamente benefician al entorno y la última es el incumplimiento de las normativas de privacidad y seguridad», señala Julia Urbina, Chief Information Security Officer (CISO) de Cyberiiot.

    Los procesos adecuados para la evolución de la infraestructura digital permiten a las organizaciones adaptarse a las tendencias tecnológicas de forma dinámica, de modo que, cuando surja la necesidad, puedan montar y volver a montar rápidamente los bloques de construcción y los recursos adecuados. En muchos sentidos, la capacidad de interconectar con los ecosistemas de socios y clientes es clave para ayudar a las organizaciones a obtener el verdadero valor de sus infraestructuras digitales.

    «Las empresas se han dado cuenta ahora del valor de la ciberseguridad y de cómo la utilizan para hacer evolucionar sus organizaciones y lograr la continuidad del negocio de una manera mejor de la que podrían lograr sin la tecnología. Ahora, el equipo de TI informa al equipo de Seguridad y no al revés. Esto ya está aportando beneficios a las empresas y a los usuarios finales», dijo Brenda Zetina, Directora de Territorio de Datadog.

    Esta transición necesita una planificación integrada para ser organizada. Todas las facetas del negocio, como servicio al cliente, RRHH, TI, ventas y gerencia, deben trabajar juntas para revisar sus sistemas actuales y los datos generados como parte de sus operaciones diarias, explicó Manuel Díaz, Director de Ciberseguridad y Protección de la Privacidad, Huawei Technologies México. Con esa información, las empresas deben definir un camino para conectar sus datos, romper los silos de información y compartir su conocimiento para ser más inteligentes. La planificación de la integración puede mejorar las experiencias de los clientes, los empleados, los socios comerciales y todos los demás actores involucrados en la empresa.

    A través de la integración, las empresas pueden definir las prioridades corporativas, desarrollar funciones y responsabilidades en todas las áreas de la empresa, tener una legislación corporativa clara y actualizada y asegurarse de que cumplen con las normativas nacionales para evitar ser sancionadas por incumplimientos legales.

    En este ecosistema integrado, la ciberseguridad debe ser una prioridad, sobre todo porque nadie está exento de riesgos en estos entornos que evolucionan rápidamente, dijo Zetina. Así, las empresas necesitan tener una fuente única de información sobre lo que está ocurriendo para reducir los riesgos con los clientes finales y la propia empresa. La comunicación y la formación también son esenciales. «La formación y la concienciación de los empleados en las áreas de seguridad también es fundamental, ya que ellos también pueden ser un objetivo de las amenazas», dijo Díaz.

    Otras formas efectivas de reducir los riesgos son incorporar el reconocimiento multifactor y asegurar la claridad de los procesos de conexión desde la red a los usuarios y los mecanismos de seguridad física porque «no todas las personas trabajan desde la oficina y muchas empresas tienen terceros donde se comparte información», dijo Díaz.

    La ciberseguridad en la nube también es clave, dijo Urbina. En el último año, las empresas han tenido problemas para asegurar su infraestructura en la nube, dado que su diseño desagregado inherente ha introducido múltiples puntos de entrada para que los ciberdelincuentes los exploten, informó MBN.

    Estas brechas de seguridad, que normalmente se forman durante el proceso inicial de incorporación y, más comúnmente, durante los cambios entre diferentes proveedores de servicios en la nube, constituyen la principal causa de las violaciones de datos en la nube. Las empresas carecen de los conocimientos y las herramientas de seguridad para proteger su infraestructura de nube pública, incluso cuando se plantean la incorporación de otros servicios en la nube. «Por ello, la autenticación es también fundamental en este paso, no sólo para nuestros colaboradores directos, sino también para nuestros terceros y proveedores de la nube», dijo Urbina.

    No obstante, «existen sistemas que pueden ayudar a las empresas a lograr un espacio e infraestructura digital segura a todos los niveles», señaló Erika Sánchez, coordinadora de la Red de Mujeres TIC de ANUIES México. Estas medidas incluyen hacer de la ciberseguridad parte de la cultura básica de las empresas, establecer una relación de colaboración con proveedores, clientes reguladores y academia e invertir en la I+D de más herramientas que puedan apoyar a la empresa.

    «Las empresas pueden basar su evaluación de riesgos a través de un Marco de Ciberseguridad del NIST, que tiene cinco funciones básicas; identificación, protección, detección, respuesta y recuperación, y puede ser utilizado desde las pymes hasta los gobiernos para analizar sus activos tangibles y no tangibles bajo un mismo perfil», dijo Urbina.


    Conoce más sobre AF comunicación estrategica y sus clientes.
Este sitio está registrado en wpml.org como sitio de desarrollo. Cambie a una clave de sitio de producción para remove this banner.